W skrócie
- Większość problemów zaczyna się od prostych rzeczy: słabego hasła, braku aktualizacji, braku kopii i kliknięcia w fałszywą wiadomość.
- Na początek włącz weryfikację dwuetapową na poczcie, sprawdź kopie i włącz automatyczne aktualizacje.
- Podejrzane SMS-y przekaż na numer 8080, a maile i strony zgłoś na incydent.cert.pl.
- Spisz uprawnienia, listę kroków przy odejściu pracownika i jednostronicowy plan na awarię.
Spis treści (8)
Bezpieczeństwo IT w małej firmie nie wymaga dużego budżetu ani działu IT. Większość incydentów, które widzę, zaczyna się od prostych rzeczy: słabego hasła, nieaktualnego programu, zgubionego laptopa albo kliknięcia w fałszywą wiadomość. Poniżej dostajesz listę 10 punktów, które możesz sprawdzić w jeden tydzień, po jednym lub dwa dziennie. Do każdego dodaję, od czego zacząć.
1 i 2: weryfikacja dwuetapowa i menedżer haseł
Weryfikacja dwuetapowa (MFA) to drugi krok logowania, np. kod z aplikacji. CISA podaje, że użytkownicy, którzy ją włączają, są znacznie mniej narażeni na przejęcie konta, a za najlepszą formę uznaje odporną na phishing, opartą na standardzie FIDO/WebAuthn (CISA: MFA). Zacznij od poczty firmowej, bankowości, panelu domeny i strony oraz chmury z plikami.
Menedżer haseł rozwiązuje problem, którego nikt nie lubi: każde konto powinno mieć inne hasło. CISA zaleca hasła o długości co najmniej 16 znaków, inne do każdego konta, oraz korzystanie z menedżera, który je generuje, zapamiętuje i wypełnia (CISA: silne hasła). Ty pamiętasz jedno mocne hasło główne.
Z praktyki: Najczęściej widzę jedno hasło używane na poczcie, w panelu hostingu i w sklepie internetowym. Wystarczy jeden wyciek i wszystko jest otwarte.
3 i 4: aktualizacje i kopie zapasowe
Aktualizacje łatają luki w systemie, przeglądarce i programach. CISA zaleca instalować je jak najszybciej i włączyć automatyczne (CISA: aktualizacje). Sprawdź na każdym komputerze i telefonie służbowym, czy aktualizacje automatyczne są włączone, i czy nie ma urządzeń, które od miesięcy nie były restartowane. Nie zapomnij o routerze i drukarce.
Kopie zapasowe to Twoje ubezpieczenie na wypadek awarii, kradzieży lub ataku szyfrującego dane. Sprawdź trzy rzeczy: gdzie leży kopia, czy jest poza komputerem, na którym pracujesz, i czy kiedykolwiek próbowałeś coś z niej odtworzyć. Szczegółowy opis znajdziesz w artykule kopia zapasowa w małej firmie.
5: phishing i zgłaszanie do CERT Polska
Wyłudzenia przychodzą mailem, SMS-em i przez komunikatory. CISA wymienia typowe sygnały: pośpiech i groźby konsekwencji, prośby o dane osobowe lub finansowe, podejrzane linki i domeny z drobną literówką. Zaleca też nie klikać, nie odpowiadać i zweryfikować nadawcę innym kanałem, np. dzwoniąc pod znany numer (CISA: phishing).
Jak zgłaszać w Polsce:
- SMS: przekaż całą wiadomość na numer 8080 (bezpłatnie). Najlepiej użyć funkcji „Przekaż dalej", a nie przepisywać treści.
- Maile i strony: zgłoś przez formularz na incydent.cert.pl.
Oba kanały obsługuje CERT Polska (gov.pl: zgłaszanie fałszywych SMS-ów). Dobrze jest ustalić w firmie zasadę: pracownik, który kliknął, zgłasza to od razu, bez obawy o ocenę.
6 i 7: uprawnienia pracowników i Wi-Fi dla gości
Uprawnienia. Każdy powinien mieć dostęp tylko do tego, czego potrzebuje do pracy. Księgowość nie musi widzieć folderu z ofertami, a stażysta nie musi być administratorem. Wypisz konta i zapytaj: kto ma dostęp do poczty, plików, panelu strony, banku i systemu sprzedaży. Usuń to, co zbędne, i unikaj wspólnych kont, bo przy nich nie wiadomo, kto co zrobił.
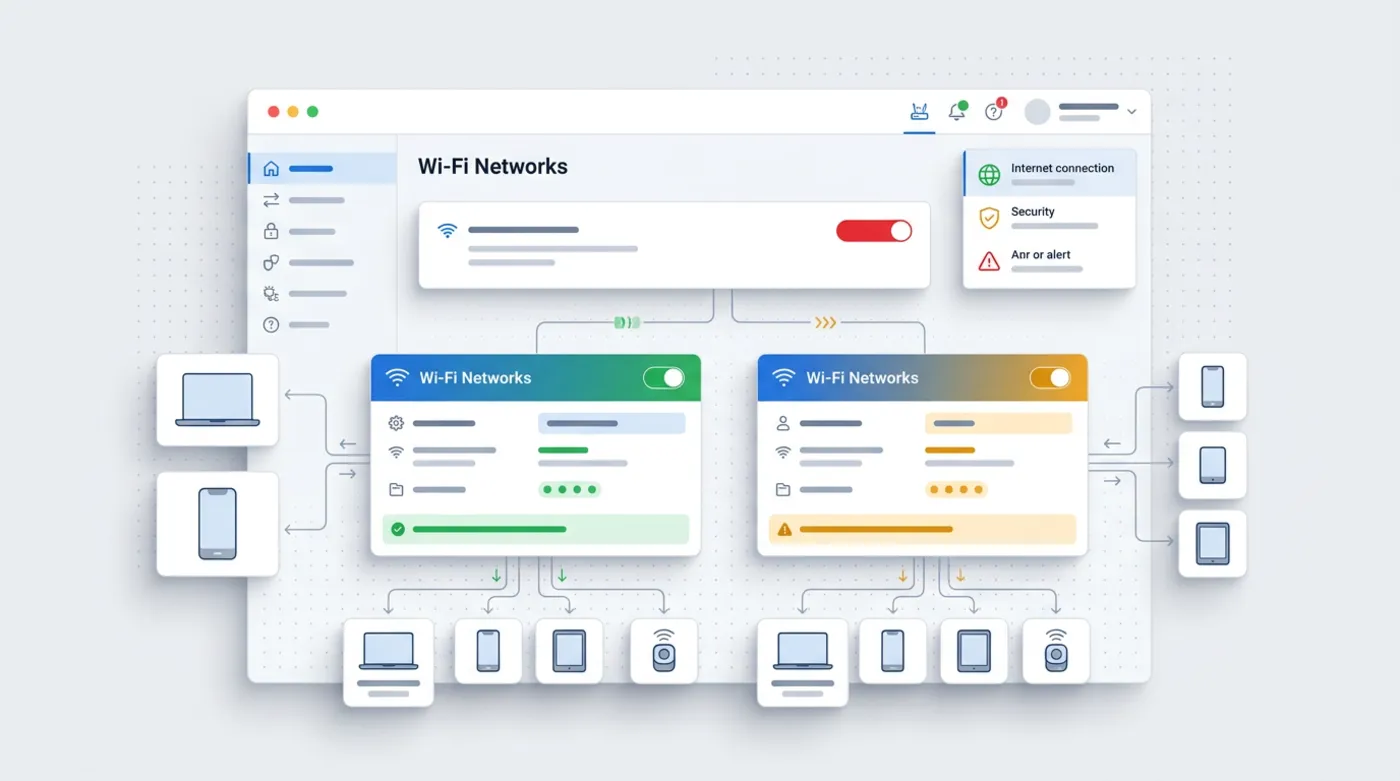
Wi-Fi dla gości. Klienci, dostawcy i goście nie powinni korzystać z tej samej sieci co komputery z danymi firmy. Większość routerów pozwala utworzyć osobną sieć gościnną z własnym hasłem. To kilkanaście minut pracy, a oddziela cudze telefony od firmowych urządzeń i drukarki.
8 i 9: szyfrowanie laptopów i odejście pracownika
Szyfrowanie dysku sprawia, że zgubiony lub skradziony laptop nie odda danych osobie, która go znajdzie. W systemach Windows i macOS są wbudowane funkcje szyfrowania dysku, a w wielu przypadkach wystarczy je włączyć i zapisać klucz odzyskiwania w bezpiecznym miejscu. Zacznij od laptopów, które wychodzą z biura.
Odejście pracownika to moment, o którym łatwo zapomnieć. Przygotuj krótką listę kroków:
- zablokuj konto pocztowe i przekieruj pocztę,
- zmień hasła do kont współdzielonych, jeśli takie istnieją,
- odbierz sprzęt i telefony służbowe,
- odłącz dostęp do paneli: strony, sklepu, reklam, banku,
- zapisz, kto przejął jego zadania i pliki.
Z praktyki: Konta byłych pracowników, które nadal działają, widzę częściej, niż powinienem. Zwykle nikt nie ma w firmie jednej listy, gdzie ta osoba miała dostęp.
10: plan na awarię
Plan na awarię to jedna strona. Nie musi być wymyślna. Powinna odpowiadać na pytania:
- Do kogo dzwonisz, gdy nie działa poczta, sieć albo komputer z kluczowymi danymi?
- Gdzie są kopie i kto potrafi z nich odtworzyć dane?
- Kto w firmie decyduje o zgłoszeniu incydentu i kontakcie z klientami?
- Co robisz przy podejrzeniu włamania: odłączasz urządzenie od sieci, zmieniasz hasła, zgłaszasz sprawę.
Jeśli w incydencie mogły wyciec dane osobowe, pamiętaj o obowiązkach z RODO. Tematem na styku ochrony danych i narzędzi zajmuję się też w artykule AI a RODO w firmie.
Jak wprowadzić to w firmie bez chaosu
Lista jest prosta, ale w małej firmie wszystko rozbija się o czas. Dlatego proponuję trzy zasady.
Po pierwsze, jedna osoba odpowiada za bezpieczeństwo, nawet jeśli to właściciel i robi to po godzinach. Bez przypisanej odpowiedzialności żaden punkt z listy nie zostanie domknięty.
Po drugie, krótkie zasady na piśmie. Wystarczy jedna strona: używamy menedżera haseł, nie instalujemy programów bez zgody, podejrzane wiadomości zgłaszamy, laptopy są szyfrowane. Pracownicy chętniej stosują zasady, które są krótkie i uzasadnione.
Po trzecie, powtarzaj przegląd. Sprawdź listę raz na kwartał, a po każdej zmianie w zespole od razu aktualizuj uprawnienia. Bezpieczeństwo nie jest zadaniem na raz, tylko nawykiem.
Przy każdym punkcie zadaj sobie to samo pytanie: co się stanie, jeśli to zawiedzie? Jeśli odpowiedź brzmi „stracimy dane klientów" albo „staniemy na kilka dni", punkt ląduje na górze kolejki. Jeśli „będzie niewygodnie", może poczekać.
Podsumowanie w jednej tabeli
| Punkt | Co zrobić w tym tygodniu |
|---|---|
| Weryfikacja dwuetapowa | Włącz na poczcie, bankowości, panelu domeny |
| Menedżer haseł | Zainstaluj, zmień hasła do najważniejszych kont |
| Aktualizacje | Włącz automatyczne na wszystkich urządzeniach |
| Kopie | Sprawdź lokalizację i spróbuj odtworzyć jeden plik |
| Phishing | Ustal zasadę zgłaszania: 8080 i incydent.cert.pl |
| Uprawnienia | Spisz konta, usuń zbędne dostępy |
| Wi-Fi dla gości | Utwórz osobną sieć |
| Szyfrowanie laptopów | Włącz szyfrowanie dysku, zapisz klucz |
| Odejście pracownika | Spisz listę kroków |
| Plan na awarię | Zapisz jedną stronę z kontaktami i krokami |
Od czego zacząć
Nie rób wszystkiego naraz. W małej firmie lepiej domknąć trzy punkty w tym tygodniu niż zacząć dziesięć i żadnego nie skończyć. Po każdym punkcie zaznacz go na liście i zapisz datę, żeby za kwartał wiedzieć, od czego wrócić.
Na początek wybierz trzy punkty o największym skutku: weryfikację dwuetapową na poczcie, sprawdzenie kopii i włączenie aktualizacji. Resztę rozłóż na kolejne dni.
Jeśli wolisz, żeby ktoś przeszedł przez tę listę razem z Tobą, zobacz obsługę informatyczną firm albo napisz przez formularz kontaktowy. Powiem, co warto zrobić od razu, a co może poczekać.
Najczęstsze pytania
Od czego zacząć zabezpieczanie IT w małej firmie?
Od weryfikacji dwuetapowej na poczcie i najważniejszych kontach, sprawdzenia kopii zapasowych i włączenia automatycznych aktualizacji. Te trzy rzeczy dają największy skutek najmniejszym kosztem.
Gdzie zgłosić podejrzanego SMS-a lub maila w Polsce?
SMS przekaż na bezpłatny numer 8080. Podejrzane maile i strony zgłoś przez formularz na incydent.cert.pl. Oba kanały obsługuje CERT Polska.
Jak długie powinno być hasło?
CISA zaleca co najmniej 16 znaków i inne hasło do każdego konta. Najłatwiej to osiągnąć z menedżerem haseł.
Czy trzeba szyfrować laptopy firmowe?
Warto, szczególnie te, które wychodzą z biura. Zaszyfrowany dysk utrudnia dostęp do danych po kradzieży lub zgubieniu sprzętu. Klucz odzyskiwania zapisz w bezpiecznym miejscu.
Co zrobić, gdy pracownik odchodzi z firmy?
Zablokuj jego konta, odbierz sprzęt, zmień wspólne hasła i odłącz dostęp do paneli firmy. Dobrze mieć to spisane jako krótką listę kroków.
Źródła

Autor
Piotr Babczyński
Pomagam firmom ze Szczecina i całej Polski zdobywać klientów z internetu: SEO, reklamy Google i Meta, automatyzacje i wdrożenia AI. Piszę o tym, co sprawdzam na realnych projektach.
- 30 lat w IT
- SEO i Google Ads
- Wdrożenia AI
- #bezpieczeństwo IT
- #małe firmy
- #phishing
- #lista kontrolna