Kurz gefasst
- Fügen Sie in kostenlose KI-Konten keine Daten von Kunden und Mitarbeitenden, keine Verträge, Gesundheitsdaten oder Dokumentennummern ein.
- Pseudonymisierung macht Daten nicht anonym: Sie bleiben personenbezogen, solange jemand den Schlüssel zur Zuordnung hat.
- Die Arbeit mit personenbezogenen Daten erfordert einen Tarif für Unternehmen und einen Auftragsverarbeitungsvertrag (Art. 28 DSGVO).
- Es genügt eine einseitige KI-Richtlinie mit wenigen Regeln und einer klaren Antwort darauf, was nach einem Fehler zu tun ist.
- Beurteilen Sie nach dem Einfügen von Daten das Risiko und halten Sie den Vorfall fest; die Meldung an die Aufsichtsbehörde hat eine Frist von 72 Stunden ab Feststellung der Verletzung.
Inhaltsverzeichnis (9)
- KI und DSGVO: was ein personenbezogenes Datum ist
- Was Sie nicht in kostenlose Tools einfügen sollten
- Anonymisierung und Pseudonymisierung
- Tabelle: Art der Daten, Einfügen, Vorbereitung
- Firmentarif, Auftragsverarbeitungsvertrag und Einstellungen
- Eine einfache KI-Richtlinie für die Firma
- Was zu tun ist, wenn jemand Daten eingefügt hat
- Womit Sie in Ihrem Unternehmen beginnen
- Häufige Fragen
KI und DSGVO ist in einer kleinen Firma eine sehr praktische Frage: Was darf man in den Chat einfügen und was nicht? Ein Mitarbeiter fügt die Korrespondenz mit einem Kunden ein, damit sie „schön überarbeitet“ wird, und niemand überlegt, wo dieser Inhalt landet. Unten beschreibe ich, welche Daten Vorsicht erfordern, wie Sie sie vorbereiten und wie Sie Regeln für das Team aufschreiben.
Dieser Beitrag ist keine Rechtsberatung, sondern ein praktischer Leitfaden. Bei Verträgen, Schulungen oder dem Verdacht auf eine Verletzung sollten Sie einen Rechtsanwalt oder einen Datenschutzbeauftragten hinzuziehen.
KI und DSGVO: was ein personenbezogenes Datum ist
Ein personenbezogenes Datum ist jede Information über eine identifizierte oder identifizierbare natürliche Person (Art. 4 Nr. 1 DSGVO). Es zählt auch, dass sich eine Person mittelbar erkennen lässt, zum Beispiel über eine Nummer, eine E-Mail-Adresse oder die Kombination mehrerer Details.
In einer kleinen Firma sind personenbezogene Daten also Vor- und Nachname des Kunden, sein Telefon, seine Adresse, eine mit dem Namen verknüpfte Bestellnummer, die Aufnahme eines Gesprächs oder der Lebenslauf eines Bewerbers. Selbst eine Nachricht ohne Namen kann auf eine bestimmte Person hinweisen, wenn sie „den Inhaber des einzigen Salons in einem kleinen Ort“ beschreibt.
Eine eigene Gruppe bilden die besonderen Kategorien von Daten (Art. 9 DSGVO). Ihre Verarbeitung ist grundsätzlich verboten, mit Ausnahmen. Dazu gehören:
- Gesundheitsdaten, auch eine Krankschreibung oder die Information über die Krankheit eines Kunden,
- genetische und biometrische Daten zur Identifizierung einer Person,
- Daten, aus denen die rassische oder ethnische Herkunft, politische Meinungen, religiöse oder weltanschauliche Überzeugungen hervorgehen,
- die Zugehörigkeit zu Gewerkschaften,
- Daten zum Sexualleben oder zur sexuellen Orientierung.
Aus der Praxis: Meist liegt das Problem nicht in böser Absicht. Jemand möchte eine lange Korrespondenz zusammenfassen oder eine Beschwerde beantworten und fügt sie komplett ein, samt Daten, die für die Aufgabe gar nicht nötig waren.
Was Sie nicht in kostenlose Tools einfügen sollten
Fügen Sie in kostenlose und private Versionen von Chats nichts ein, was Sie nicht auch ohne Vertrag per Mail an eine Person außerhalb der Firma schicken würden. Solche Konten haben meist keinen auf Firmen zugeschnittenen Vertrag, und die Regeln zum Gesprächsverlauf und zum Training der Modelle unterscheiden sich je nach Anbieter und Tarif.
Die Liste dessen, was ich aus solchen Tools heraushalte:
- Kundendaten: Vorname, Nachname, Telefon, Adresse, Bestellnummer mit Namen,
- Daten von Mitarbeitenden und Bewerbern: Lebenslauf, Beurteilungen, Gehälter, Krankschreibungen, Abmahnungen,
- Verträge und Angebote mit den Daten der Parteien und den Geschäftsbedingungen,
- medizinische und andere Daten nach Art. 9,
- Dokumentennummern: Personalausweisnummer, Steuer-Identifikationsnummer, IBAN und Steuernummer einer natürlichen Person,
- Geschäftsgeheimnisse: Kalkulationen, Großhandelspreislisten, Quellcode, Passwörter und Zugangsschlüssel.
Der letzte Punkt betrifft nicht nur die DSGVO. Geschäftliche und technische Informationen schützen Sie aus eigenen Gründen, unabhängig davon, ob sie personenbezogene Daten enthalten.
Anonymisierung und Pseudonymisierung
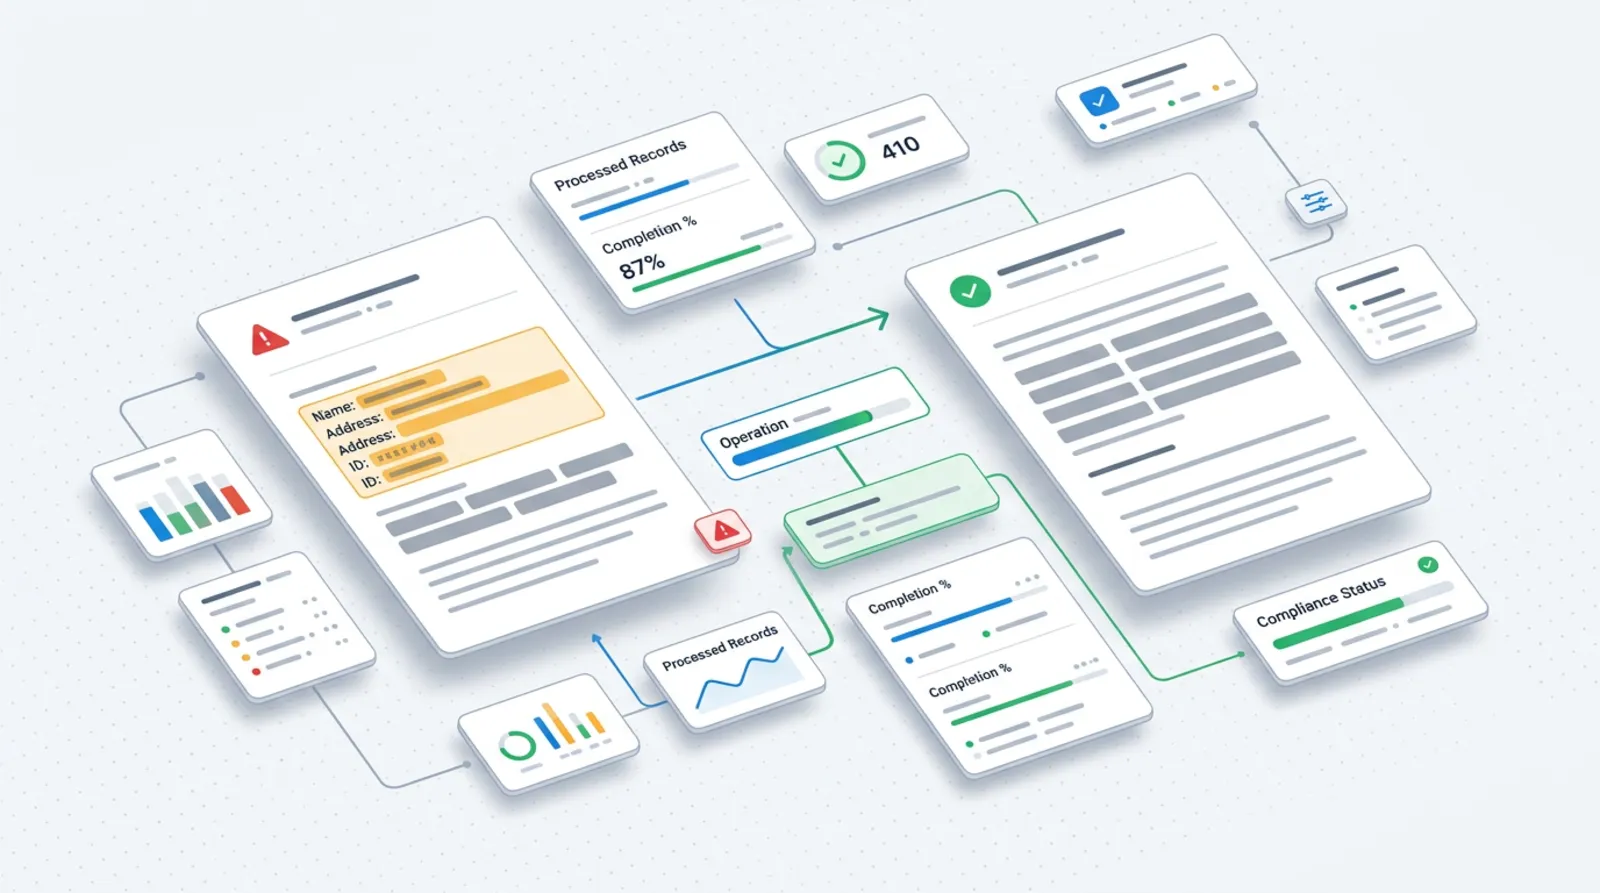
Der einfachste Weg zur sicheren Arbeit mit KI ist, ihr einen Text zu geben, in dem sich keine Person erkennen lässt. Das sind zwei verschiedene Dinge, und es lohnt sich, sie zu unterscheiden.
Pseudonymisierung (Art. 4 Nr. 5 DSGVO) bedeutet, Daten so zu verarbeiten, dass sie ohne zusätzliche Informationen keiner bestimmten Person mehr zugeordnet werden können. Diese zusätzlichen Informationen, zum Beispiel eine Tabelle „Kunde A = Max Mustermann“, bewahren Sie getrennt auf und sichern sie. Pseudonymisierte Daten sind weiterhin personenbezogene Daten, weil jemand den Schlüssel zu ihrer Entschlüsselung hat. Anonymisierung ist die Situation, in der der Rückweg zur Person mit vernünftigem Aufwand nicht mehr möglich ist. Sie zu erreichen ist mitunter schwieriger, als es scheint, weil ungewöhnliche Details die Person verraten können.
In der Praxis genügt es, Nachnamen durch Bezeichnungen zu ersetzen, Telefonnummern, Adressen und Nummern zu entfernen und Daten und Beträge zu verallgemeinern, wenn sie nicht gebraucht werden. Bevor Sie einen Text einfügen, lesen Sie ihn noch einmal mit den Augen eines Fremden: Lässt sich nach dieser Beschreibung sagen, um wen es geht?
Tabelle: Art der Daten, Einfügen, Vorbereitung
Die folgende Tabelle ist ein Ausgangspunkt, den Sie an Ihr Unternehmen anpassen. Allgemeine Regel: Je sensibler die Daten, desto stärker das Tool und der Vertrag, oder gar keine KI.
| Art der Daten | Darf in einen kostenlosen Chat eingefügt werden | Wie Sie vorbereiten |
|---|---|---|
| Inhalt ohne personenbezogene Daten (Beschreibung einer Leistung, Entwurf eines Beitrags) | Ja | Prüfen Sie, ob keine Namen und Nummern vorkommen |
| Korrespondenz mit dem Kunden | Nach Änderungen | Entfernen Sie Namen, Telefon, Adresse, Bestellnummer |
| Daten von Mitarbeitenden, Lebensläufe | Nein | Beschreiben Sie die Situation allgemein, ohne identifizierende Merkmale |
| Vertrag mit einem Geschäftspartner | Nein, außer einem Muster | Arbeiten Sie am Muster oder nur an den Klauseln |
| Gesundheitsdaten und andere nach Art. 9 | Nein | Nicht in KI verarbeiten ohne rechtliche Beurteilung |
| Dokumentennummern, Steuer-ID, IBAN | Nein | Vollständig entfernen |
| Kalkulationen, Code, Passwörter | Nein | Außerhalb des Tools lassen, Passwörter nie |
Firmentarif, Auftragsverarbeitungsvertrag und Einstellungen
Wenn das Team mit personenbezogenen Daten arbeiten soll, brauchen Sie ein Tool in einem Tarif für Firmen, mit dem Sie den passenden Vertrag haben. Verarbeitet der Anbieter Daten in Ihrem Auftrag, sprechen wir von Auftragsverarbeitung, und Art. 28 DSGVO verlangt dann einen Vertrag oder ein anderes Rechtsinstrument, das die Regeln festlegt. Der Anbieter sollte die Daten nur auf Ihre dokumentierte Weisung verarbeiten.
Was Sie vor der Wahl des Tarifs prüfen sollten:
- ob der Anbieter einen Auftragsverarbeitungsvertrag anbietet (meist als Anhang zu den Geschäftsbedingungen oder als „Data Processing Addendum“),
- ob Daten aus dem Firmentarif zum Training von Modellen verwendet werden und wie sich das abschalten lässt,
- wo die Daten verarbeitet werden und ob der Anbieter Unterauftragnehmer einsetzt,
- wie lange der Gesprächsverlauf gespeichert wird und wer darauf Zugriff hat.
In vielen Tools lässt sich das Speichern des Verlaufs oder die Nutzung der Gespräche zum Training abschalten. Namen und Standardwerte dieser Einstellungen ändern sich, prüfen Sie sie daher im Konto und in der aktuellen Dokumentation des Anbieters, statt sich auf das Gedächtnis zu verlassen. Einen Vergleich der Tools finden Sie im Beitrag ChatGPT, Claude oder Gemini im Unternehmen.
Aus der Praxis: Firmen kaufen oft einen Tarif für Firmen, aber das Team arbeitet weiter mit privaten Konten, weil sie bequemer sind. Der Vertrag allein bringt nichts, wenn niemand festgelegt hat, in welchem Tool gearbeitet wird.
Eine einfache KI-Richtlinie für die Firma
Die Richtlinie muss nicht lang sein. Eine Seite, die jeder liest, wirkt besser als eine Dienstanweisung, die niemand öffnet. Hier sind sechs Regeln, die Sie abschreiben und anpassen können:
- Zur Arbeit nutzen wir ausschließlich vom Inhaber freigegebene Tools, mit Firmenkonten.
- In kostenlose und private Konten fügen wir keine Daten von Kunden, Mitarbeitenden, keine Verträge und keine Firmengeheimnisse ein.
- Personenbezogene Daten entfernen wir vor dem Einfügen oder ersetzen sie durch Bezeichnungen.
- Daten besonderer Kategorien, auch Gesundheitsdaten, gelangen nicht ohne Zustimmung des Inhabers und rechtliche Beurteilung in die KI.
- Das Ergebnis der KI-Arbeit prüft ein Mensch, bevor es zum Kunden oder auf die Website gelangt.
- Wer etwas Unzulässiges eingefügt hat, meldet das sofort, ohne Konsequenzen allein für die Meldung.
Es lohnt sich, zu ergänzen, wer in der Firma was nutzen darf: andere Tools fürs Marketing, andere für die Buchhaltung. Eine gute Ergänzung ist die Liste der Aufgaben, bei denen KI ohne Risiko hilft, beschrieben im Beitrag KI in der kleinen Firma: 10 Aufgaben. Hinzu kommt die Pflicht aus Art. 4 der Verordnung über künstliche Intelligenz (AI Act): Firmen, die KI-Systeme einsetzen, sollen sich um die Kompetenz der Personen kümmern, die sie nutzen. Sie gilt seit dem 2. Februar 2025, eine kurze Schulung des Teams zu dieser Richtlinie ist also ein guter Anfang.
Was zu tun ist, wenn jemand Daten eingefügt hat
Halten Sie zuerst die Sache an und klären Sie die Fakten. Das Einfügen personenbezogener Daten in ein ungeeignetes Tool kann eine Verletzung des Datenschutzes sein, muss aber nicht immer der Aufsichtsbehörde gemeldet werden.
Die nächsten Schritte:
- Klären Sie, was genau eingefügt wurde, wann, in welchem Konto und wessen Daten es betrifft.
- Löschen Sie das Gespräch und prüfen Sie die Kontoeinstellungen, auch das Speichern des Verlaufs.
- Beurteilen Sie das Risiko für die Personen: Können sie reale Folgen treffen, zum Beispiel die Offenlegung von Gesundheitsdaten?
- Halten Sie den Vorfall und Ihre Beurteilung schriftlich fest, auch wenn Sie zu dem Schluss kommen, dass eine Meldung nicht nötig ist.
- Besteht ein Risiko für die Rechte oder Freiheiten von Personen, melden Sie die Verletzung der zuständigen Datenschutzaufsichtsbehörde unverzüglich und möglichst innerhalb von 72 Stunden nach Feststellung (Art. 33 DSGVO). Für Unternehmen ist das in der Regel die Datenschutzbehörde des Bundeslandes, in dem Sie Ihren Sitz haben. Bei hohem Risiko müssen auch die betroffenen Personen benachrichtigt werden.
Die Behörden der Länder bieten dafür meist ein Online-Meldeformular an; die Übersicht der Behörden finden Sie über die Datenschutzkonferenz (siehe Quellen). Fragen Sie im Zweifel einen Rechtsanwalt oder Datenschutzbeauftragten, denn die Frist läuft schnell.
Womit Sie in Ihrem Unternehmen beginnen
Beginnen Sie mit einer Bestandsaufnahme, nicht mit Verboten. Fragen Sie das Team, welche KI-Tools es schon nutzt und wofür. Das Ergebnis ist mitunter überraschend, und ohne es wird die Richtlinie blind geschrieben.
Der Plan für die nächsten zwei Wochen:
- Sammeln Sie Informationen, wer was nutzt und mit welchen Konten.
- Wählen Sie ein oder zwei Tools in einem Firmentarif aus und prüfen Sie die Bedingungen des Auftragsverarbeitungsvertrags.
- Schreiben Sie die Richtlinie auf einer Seite auf, auf Grundlage der sechs Regeln oben.
- Führen Sie ein kurzes Treffen mit dem Team durch und zeigen Sie ein Beispiel für Anonymisierung.
- Legen Sie fest, wer Meldungen über Fehler entgegennimmt und wie die Beurteilung einer Verletzung abläuft.
Wenn Sie möchten, helfe ich, diese Regeln vorzubereiten und Tools passend für Ihre Firma auszuwählen. Den Umfang der Zusammenarbeit beschreibe ich im Angebot KI für Unternehmen, und Fragen können Sie über das Kontaktformular schicken.
Häufige Fragen
Darf ich den Inhalt einer Kunden-Mail in ChatGPT einfügen?
Nur nachdem Sie die Daten entfernt haben, an denen sich die Person erkennen lässt, also Name, Telefon, Adresse und Nummern. Am besten tun Sie das in einem Firmenkonto mit passenden Einstellungen. Betrifft die Mail Gesundheit oder sensible Angelegenheiten, fügen Sie sie gar nicht ein.
Unterliegen anonymisierte Daten nicht mehr der DSGVO?
Ja, aber nur bei echter Anonymisierung, wenn der Rückweg zur Person nicht möglich ist. Wird ein Nachname durch „Kunde A“ ersetzt und die Schlüsseltabelle behalten, ist das Pseudonymisierung, und die Daten bleiben personenbezogen. Auch ungewöhnliche Details können die Person verraten.
Braucht eine kleine Firma einen Auftragsverarbeitungsvertrag mit dem KI-Anbieter?
Wenn der Anbieter personenbezogene Daten in Ihrem Auftrag verarbeitet, verlangt Art. 28 DSGVO einen solchen Vertrag oder ein anderes Rechtsinstrument. Prüfen Sie das Angebot des jeweiligen Anbieters für Firmen. Fragen Sie im Zweifel einen Rechtsanwalt.
Kann ich meinen Mitarbeitenden die Nutzung von KI verbieten?
Sie können festlegen, welche Tools wofür genutzt werden dürfen. Ein bloßes Verbot ist oft wenig wirksam, weil die Leute zu privaten Konten greifen. Besser ist es, ein freigegebenes Tool und klare Regeln zu benennen.
Wer trägt die Verantwortung, wenn ein Mitarbeiter Kundendaten einfügt?
Verantwortlicher für die Daten ist in der Regel die Firma, daher ist sie dafür verantwortlich, die Sicherheit der Daten zu gewährleisten. Die Einzelheiten hängen von den Umständen ab, beurteilen Sie die Sache daher mit einem Rechtsanwalt.
Quellen

Autor
Piotr Babczyński
Ich helfe Unternehmen, Kunden über das Internet zu gewinnen: SEO, Google Ads und Meta Ads, Automatisierung und KI. Ich arbeite in Stettin und remote. Ich schreibe über das, was ich in echten Projekten prüfe.
- 30 Jahre IT
- SEO und Google Ads
- KI-Einführung
- #DSGVO
- #KI
- #Datensicherheit